Domain plandrehmaschine.de kaufen?
Wir ziehen mit dem Projekt
plandrehmaschine.de um.
Sind Sie am Kauf der Domain
plandrehmaschine.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain plandrehmaschine.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
PoLabs PoKeys 57 CNC CNC Achsen-SteuerungPoKeys57CNC ist eine Mischung zwischen Allzweck Pokeys Geräten und Motorsteuerung. Das Gerät ist in erster Linie für die Steuerung von bis zu 8 STEP / DIR-Signal angetrieben Motoren (Schrittmotoren, Servoantriebe, etc.) in verschiedenen Anwendungen mit dem Zusatz von leistungsstarken Pokeys Gerätefunktionen erhältlich. Das Gerät enthält spezielle Anschlüsse für Verbindungen mit Motorantrieben (HD44780-kompatiblen), LCD-Modul, etc. Darüber hinaus stehen 5 Analogeingänge mit 12 Bit Auflösung zur Verfügung. Das Gerät verfügt auch über vier galvanisch getrennte Open-Collector-Ausgänge und isolierter 0 bis 10 V Analogausgang. Das Gerät wird mit der Poil Kern und ist voll kompatibel mit PoBlocks der grafischen Programmiersoftware. Mit programmierbaren Logic Controller an der Motorsteuerplatine. PoBlocks kann verwendet werden, um verschiedene Peripheriegeräte einfach zu automatisieren und der Austausch von Daten mit anderen Softwareanwendungen, die mit dem PoKeys57CNC eingerichtet werden. Pokeys USB-Produkte beinhalten Unterstützung für virtuelle USB-Tastatur und USB-Joystick, um einen Standard-USB-Tastatur und Joystick zu emulieren. Digitale Eingangspins können zur virtuellen Tastatur und den Joystick-Tasten übertragen werden, während die Analogeingänge auf virtuelle Joystick Achsen übertragen werden können. Die Konfiguration ist einfach, indem Sie unsere intuitive grafische Pokeys Konfigurationsanwendung nutzen, wobei jede Funktion auch getestet werden kann. Ein fest zugeordneter PoExtBus / Ponet Anschluss kann verwendet werden, um die Anzahl der Digitalausgänge für weitere 80 Ausgänge in Form von entweder Relaisausgängen oder Open-Collector-Ausgänge zu erweitern. Es kann auch verwendet werden, um verschiedene Zusatzgeräte (z PoKeysKBD48CNC Anhänger) und I2C Sensoren angeschlossen werden. Eigenschaften: ◾ Unterstützt von Mach4 und Mach3 Pokeys plugins ◾ Kompatibel mit USB 1.1 / 2.0 HID-Standard, ◾ Standard-Englisch USB-Tastatur-Simulation (mit Auslösung Unterstützung für Tasten auf / ab), ◾ Standard-USB-Joystick-Simulation (6 Achsen, 32 Tasten mit Auslösung Unterstützung), ◾ Ethernet 10/100 mit DHCP-Client oder feste IP-Unterstützung, ◾ TCP- oder UDP-Verbindung mit dem Gerät, ◾ Modbus TCP Unterstützung (Zugriff auf digitale IO, analoge Eingänge, Geberwerte, digitale Zähler Werte, PWM-Ausgänge, LCD-Display, PoExtBus Geräte, Matrix-Tastatur-Status), ◾ Web-Interface mit neu gestalteten Armaturenbrett und I / O-Statusanzeige mit mehreren Benutzerkonten, ◾ 28 digitale Ein- oder Ausgänge (Software einstellbar) mit Pull-up-Widerstände und als virtuelle USB-Tastatur-Tasten zur Verfügung. Es gibt weitere 4 dedizierte digitale Ausgänge, ◾ 5 analoge Eingänge (12 Bit) mit digitalen Tiefpassfilterung (4 analoge Eingänge umfassen auch analoge Tiefpassfilter mit 1,9 kHz Grenzfrequenz), ◾ mehrere Encoder Paar Eingänge mit drei zusätzlichen dedizierten High-Speed-Encoder und ein Ultra-High-Speed-Encoder-Eingänge, ◾ digitale Zähler zu bestimmten Digitaleingangspins, ◾ leistungsstarke 8-Achse 125 kHz Pulsmotor mit eigenen Motor-Anschlüsse, ◾ bis zu 16x8 Matrix-Tastatur mit Tasten ausgelöst / alternative Funktion unterstützen, ◾ bis zu 5 High-Speed voll konfigurierbare PWM-Ausgänge (25 MHz PWM-Timer) - zwei von ihnen mit Open-Collector-Transistorausgänge, ◾ spezieller Anschluss für HD44780-basierten Zeichen LCD-Unterstützung (bis zu 4x20 Zeichen), ◾ spezieller Anschluss für PoPendant1 ◾ PoExtBus die Unterstützung für bis zu 10 externen Schieberegistern (z PoExtBusOC16, PoExtBusRE, etc.), ◾ Ponet Geräte unterstützen (48-Tasten-CNC-Tastatur), ◾ ausfallsichere Unterstützung bei Kommunikationsunterbrechung, ◾ Unterstützung für bis zu 100 Sensoren, die I2C-Bus, 1-Wire-Bus oder auf den Allzweck-Analogeingänge angeschlossen werden kann, ◾ intuitive und benutzerfreundliche Software, ◾ Unterstützung durch Dritte über Kommunikations DLL-Bibliothek und umfangreiche Protokoll-Spezifikation Dokument, das auf andere Systeme portieren kann.164,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
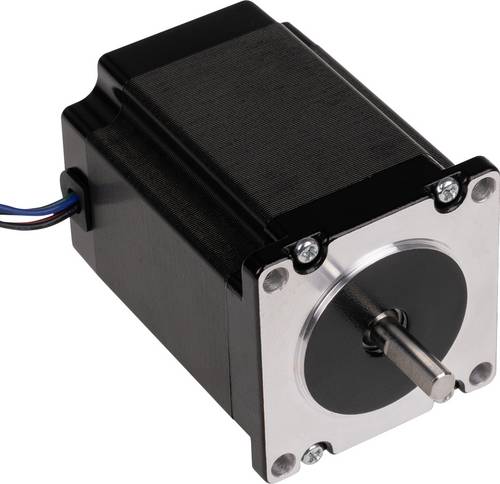
Joy-it CNC Achsen-SteuerungBei unserer NEMA23 Serie handelt es sich um Hochdrehmoment- Schrittmotoren. Dieser Motor eignet sich mit seiner großen Leistung optimal für Aufgaben in den Bereichen Automatisierung, CNC (z. B. Fräse, etc.) oder Robotik.34,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist CNC Zerspanung?
Was ist CNC Zerspanung? CNC Zerspanung steht für Computerized Numerical Control Zerspanung und bezeichnet ein Verfahren zur präzisen Bearbeitung von Werkstücken mittels computergesteuerter Maschinen. Dabei werden Materialien wie Metalle, Kunststoffe oder Holz durch Fräsen, Drehen, Bohren oder Schleifen in die gewünschte Form gebracht. Durch die präzise Steuerung der Maschinen können komplexe und hochgenaue Bauteile hergestellt werden. CNC Zerspanung wird vor allem in der industriellen Fertigung eingesetzt, um effizient und kostengünstig Bauteile in großen Stückzahlen herzustellen. **
-
Wie funktioniert eine CNC Drehmaschine?
Wie funktioniert eine CNC Drehmaschine? **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Wie kann die Spanntechnik in der Metallverarbeitung zur Steigerung der Produktivität und Präzision eingesetzt werden?
Die Spanntechnik ermöglicht eine sichere Fixierung von Werkstücken während der Bearbeitung, was die Produktivität erhöht, da weniger Ausschuss entsteht. Durch präzises Spannen können Maßhaltigkeit und Oberflächengüte verbessert werden, was die Qualität der Endprodukte steigert. Zudem ermöglicht die Spanntechnik eine effiziente Automatisierung von Fertigungsprozessen, was die Produktivität weiter steigert. **
Wie kann CNC-Steuerung die Effizienz und Präzision in der Fertigung verbessern?
CNC-Steuerung automatisiert den Fertigungsprozess, was zu einer schnelleren Produktion und weniger menschlichen Fehlern führt. Durch die präzise Steuerung der Werkzeugbewegungen können Produkte mit höherer Genauigkeit hergestellt werden. Die Wiederholbarkeit und Konsistenz der Produktion werden verbessert, was zu einer insgesamt höheren Effizienz führt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fertigungstechnik 1Fertigungstechnik 1 , Das Lehrbuch richtet sich an Lernende und Lehrkräfte in der beruflichen Oberstufe an BOS und FOS, an Fachschulen sowie an Meister- und Technikerschulen. Es vermittelt grundlegende und weiterführende Inhalte der Fertigungstechnik und bildet eine fachliche Grundlage für den technischen Unterricht. Behandelt werden zentrale Themen wie Qualitätsmanagement, Längenprüftechnik, spanende und abtragende Fertigungsverfahren, Werkzeugmaschinen sowie deren Steuerung. Weitere Schwerpunkte liegen auf der Fertigungsautomatisierung sowie auf der Zahnrad- und Gewindefertigung. Aufgaben und Laborübungen unterstützen die Anwendung und Vertiefung der Inhalte. Die aktuelle Auflage wurde umfassend auf die Aktualität der beschriebenen Verfahren überprüft und in mehreren Bereichen erweitert. Dazu zählen unter anderem neue Entwicklungen in der Zerspanungstechnik, moderne Antriebskonzepte von Werkzeugmaschinen, programmierbare Steuerungen sowie aktuelle Mess- und Prüfverfahren. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 17., überarbeitete Auflage, Erscheinungsjahr: 201603, Produktform: Kartoniert, Beilage: Formelsammlung und Richtwerte, 27 S., Abb. und Tab., Auflage: 16017, Auflage/Ausgabe: 17., überarbeitete Auflage, Seitenzahl/Blattzahl: 424, Abbildungen: Zahlr., tls. farb. Abb. u. Tab., Keyword: Berufsschule; Lehrbuch; Metalltechnik, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Deutschland~Fertigungstechnik, Bildungsmedien Fächer: berufsbezogene Fächer, Fachkategorie: Unterricht und Didaktik: Berufsausbildung, Region: Österreich~Deutschland~Schweiz, Bildungszweck: für alle Bildungsstufen~Für die Berufsbildung, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Handwerk + Technik GmbH, Verlag: Handwerk + Technik GmbH, Verlag: Verlag Handwerk und Technik, Länge: 238, Breite: 169, Höhe: 22, Gewicht: 760, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A11944669 A4511274 A3153879 A2956342 A2148198, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 227834156,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PoLabs PoKeys 57 CNC CNC Achsen-SteuerungPoKeys57CNC ist eine Mischung zwischen Allzweck Pokeys Geräten und Motorsteuerung. Das Gerät ist in erster Linie für die Steuerung von bis zu 8 STEP / DIR-Signal angetrieben Motoren (Schrittmotoren, Servoantriebe, etc.) in verschiedenen Anwendungen mit dem Zusatz von leistungsstarken Pokeys Gerätefunktionen erhältlich. Das Gerät enthält spezielle Anschlüsse für Verbindungen mit Motorantrieben (HD44780-kompatiblen), LCD-Modul, etc. Darüber hinaus stehen 5 Analogeingänge mit 12 Bit Auflösung zur Verfügung. Das Gerät verfügt auch über vier galvanisch getrennte Open-Collector-Ausgänge und isolierter 0 bis 10 V Analogausgang. Das Gerät wird mit der Poil Kern und ist voll kompatibel mit PoBlocks der grafischen Programmiersoftware. Mit programmierbaren Logic Controller an der Motorsteuerplatine. PoBlocks kann verwendet werden, um verschiedene Peripheriegeräte einfach zu automatisieren und der Austausch von Daten mit anderen Softwareanwendungen, die mit dem PoKeys57CNC eingerichtet werden. Pokeys USB-Produkte beinhalten Unterstützung für virtuelle USB-Tastatur und USB-Joystick, um einen Standard-USB-Tastatur und Joystick zu emulieren. Digitale Eingangspins können zur virtuellen Tastatur und den Joystick-Tasten übertragen werden, während die Analogeingänge auf virtuelle Joystick Achsen übertragen werden können. Die Konfiguration ist einfach, indem Sie unsere intuitive grafische Pokeys Konfigurationsanwendung nutzen, wobei jede Funktion auch getestet werden kann. Ein fest zugeordneter PoExtBus / Ponet Anschluss kann verwendet werden, um die Anzahl der Digitalausgänge für weitere 80 Ausgänge in Form von entweder Relaisausgängen oder Open-Collector-Ausgänge zu erweitern. Es kann auch verwendet werden, um verschiedene Zusatzgeräte (z PoKeysKBD48CNC Anhänger) und I2C Sensoren angeschlossen werden. Eigenschaften: ◾ Unterstützt von Mach4 und Mach3 Pokeys plugins ◾ Kompatibel mit USB 1.1 / 2.0 HID-Standard, ◾ Standard-Englisch USB-Tastatur-Simulation (mit Auslösung Unterstützung für Tasten auf / ab), ◾ Standard-USB-Joystick-Simulation (6 Achsen, 32 Tasten mit Auslösung Unterstützung), ◾ Ethernet 10/100 mit DHCP-Client oder feste IP-Unterstützung, ◾ TCP- oder UDP-Verbindung mit dem Gerät, ◾ Modbus TCP Unterstützung (Zugriff auf digitale IO, analoge Eingänge, Geberwerte, digitale Zähler Werte, PWM-Ausgänge, LCD-Display, PoExtBus Geräte, Matrix-Tastatur-Status), ◾ Web-Interface mit neu gestalteten Armaturenbrett und I / O-Statusanzeige mit mehreren Benutzerkonten, ◾ 28 digitale Ein- oder Ausgänge (Software einstellbar) mit Pull-up-Widerstände und als virtuelle USB-Tastatur-Tasten zur Verfügung. Es gibt weitere 4 dedizierte digitale Ausgänge, ◾ 5 analoge Eingänge (12 Bit) mit digitalen Tiefpassfilterung (4 analoge Eingänge umfassen auch analoge Tiefpassfilter mit 1,9 kHz Grenzfrequenz), ◾ mehrere Encoder Paar Eingänge mit drei zusätzlichen dedizierten High-Speed-Encoder und ein Ultra-High-Speed-Encoder-Eingänge, ◾ digitale Zähler zu bestimmten Digitaleingangspins, ◾ leistungsstarke 8-Achse 125 kHz Pulsmotor mit eigenen Motor-Anschlüsse, ◾ bis zu 16x8 Matrix-Tastatur mit Tasten ausgelöst / alternative Funktion unterstützen, ◾ bis zu 5 High-Speed voll konfigurierbare PWM-Ausgänge (25 MHz PWM-Timer) - zwei von ihnen mit Open-Collector-Transistorausgänge, ◾ spezieller Anschluss für HD44780-basierten Zeichen LCD-Unterstützung (bis zu 4x20 Zeichen), ◾ spezieller Anschluss für PoPendant1 ◾ PoExtBus die Unterstützung für bis zu 10 externen Schieberegistern (z PoExtBusOC16, PoExtBusRE, etc.), ◾ Ponet Geräte unterstützen (48-Tasten-CNC-Tastatur), ◾ ausfallsichere Unterstützung bei Kommunikationsunterbrechung, ◾ Unterstützung für bis zu 100 Sensoren, die I2C-Bus, 1-Wire-Bus oder auf den Allzweck-Analogeingänge angeschlossen werden kann, ◾ intuitive und benutzerfreundliche Software, ◾ Unterstützung durch Dritte über Kommunikations DLL-Bibliothek und umfangreiche Protokoll-Spezifikation Dokument, das auf andere Systeme portieren kann.164,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist CNC Zerspanung?
Was ist CNC Zerspanung? CNC Zerspanung steht für Computerized Numerical Control Zerspanung und bezeichnet ein Verfahren zur präzisen Bearbeitung von Werkstücken mittels computergesteuerter Maschinen. Dabei werden Materialien wie Metalle, Kunststoffe oder Holz durch Fräsen, Drehen, Bohren oder Schleifen in die gewünschte Form gebracht. Durch die präzise Steuerung der Maschinen können komplexe und hochgenaue Bauteile hergestellt werden. CNC Zerspanung wird vor allem in der industriellen Fertigung eingesetzt, um effizient und kostengünstig Bauteile in großen Stückzahlen herzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Joy-it CNC Achsen-SteuerungBei unserer NEMA23 Serie handelt es sich um Hochdrehmoment- Schrittmotoren. Dieser Motor eignet sich mit seiner großen Leistung optimal für Aufgaben in den Bereichen Automatisierung, CNC (z. B. Fräse, etc.) oder Robotik.34,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert eine CNC Drehmaschine?
Wie funktioniert eine CNC Drehmaschine? **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann die Spanntechnik in der Metallverarbeitung zur Steigerung der Produktivität und Präzision eingesetzt werden?
Die Spanntechnik ermöglicht eine sichere Fixierung von Werkstücken während der Bearbeitung, was die Produktivität erhöht, da weniger Ausschuss entsteht. Durch präzises Spannen können Maßhaltigkeit und Oberflächengüte verbessert werden, was die Qualität der Endprodukte steigert. Zudem ermöglicht die Spanntechnik eine effiziente Automatisierung von Fertigungsprozessen, was die Produktivität weiter steigert. **
-
Wie kann CNC-Steuerung die Effizienz und Präzision in der Fertigung verbessern?
CNC-Steuerung automatisiert den Fertigungsprozess, was zu einer schnelleren Produktion und weniger menschlichen Fehlern führt. Durch die präzise Steuerung der Werkzeugbewegungen können Produkte mit höherer Genauigkeit hergestellt werden. Die Wiederholbarkeit und Konsistenz der Produktion werden verbessert, was zu einer insgesamt höheren Effizienz führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.